Đưa kiểm tra quyền truy cập ra khỏi giao diện
Học kiểm tra quyền qua wiki có vai trò theo tổ chức, mô hình chính sách chạy được và phép thử trực tiếp trên tài nguyên.
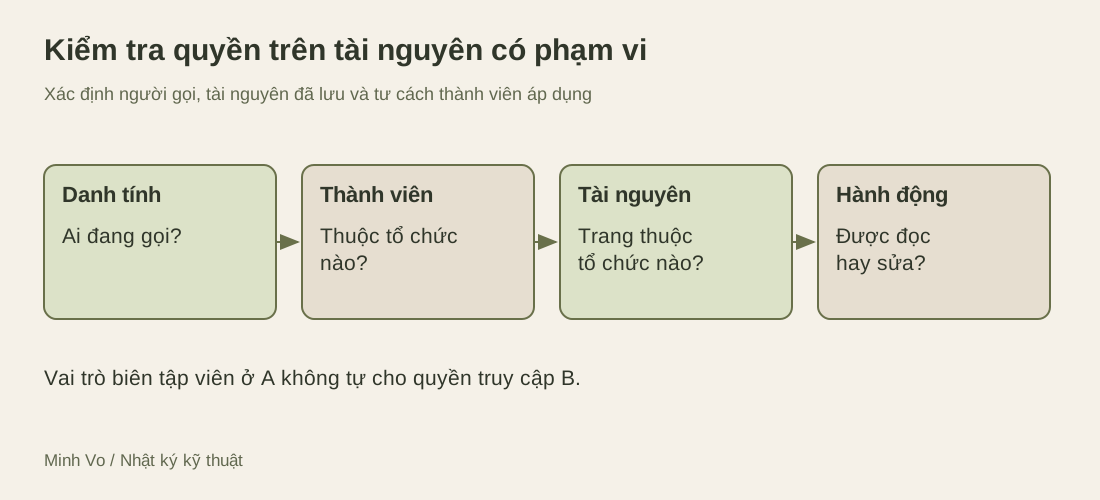
Khi bạn chuyển từ frontend sang backend, hãy học kiểm tra quyền truy cập như một quyết định đối với tài nguyên được yêu cầu. Trình duyệt có thể ẩn nút để giao diện rõ ràng, nhưng máy chủ phải quyết định người gọi đã xác định danh tính có được thực hiện hành động đó không. Tôi thấy ma trận quyền hữu ích hơn việc bắt đầu bằng một danh sách tên middleware.
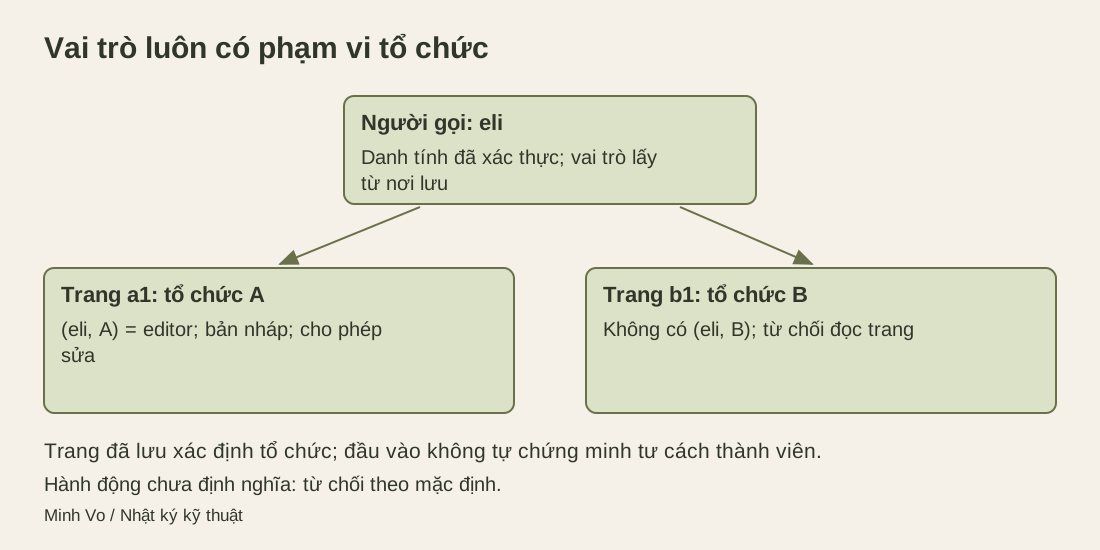
Dùng wiki tổ chức giả định. Thành viên được đọc trang đã xuất bản trong tổ chức của mình. Biên tập viên còn được sửa bản nháp. Quản trị viên được quản lý thành viên. Trang thuộc tổ chức khác vẫn không thể truy cập chỉ vì người gọi có vai trò biên tập viên ở tổ chức mình.
Định nghĩa tài nguyên cùng hành động
Tên vai trò chưa đầy đủ nếu thiếu phạm vi. “Biên tập viên” có thể là của một tài liệu, một không gian làm việc hoặc toàn hệ thống. Viết rõ phạm vi trước khi triển khai kiểm tra.
Với bài wiki, dùng các ca sau:
| Người gọi | Hành động yêu cầu | Quyết định mong đợi |
|---|---|---|
| Thành viên tổ chức A | Đọc trang A đã xuất bản | Cho phép |
| Thành viên tổ chức A | Sửa bản nháp A | Từ chối |
| Biên tập viên tổ chức A | Sửa bản nháp A | Cho phép |
| Biên tập viên tổ chức A | Đọc trang của tổ chức B | Từ chối |
| Người đã bị xóa khỏi tổ chức A | Đọc trang A sau khi bị xóa | Từ chối theo quy tắc thu hồi đã chọn |
Đây là chính sách sản phẩm đơn giản hóa. Trang công khai, khách mời hay yêu cầu lưu giữ theo pháp luật có thể thêm quy tắc. Để các tính năng đó ngoài bài giúp ma trận đầu tiên đủ nhỏ để kiểm tra.
Hướng dẫn kiểm tra quyền của OWASP phân biệt authorization với xác thực danh tính và khuyến nghị kiểm tra quyền ở mọi yêu cầu. Danh tính hợp lệ cho biết người gọi là ai. Nó không tự cho người đó quyền truy cập mọi đối tượng mà họ biết mã.
Kiểm tra tổ chức vẫn nằm trên đường xử lý dù người gọi là biên tập viên. Nhờ vậy, vai trò cục bộ không vô tình thành quyền toàn hệ thống khi mã chỉ kiểm tra vai trò mà quên ranh giới tài nguyên.
Kiểm tra endpoint độc lập với màn hình
Xây giao diện để thành viên thấy các hành động họ dùng được. Sau đó gọi trực tiếp endpoint bằng tài khoản thực hành giả định. Đổi mã trang sang trang tổ chức khác. Thử sửa bằng thành viên chỉ được đọc. Xóa một thành viên rồi lặp lại yêu cầu cũ theo hành vi phiên và thu hồi quyền đã mô tả.
Các phép thử cần xem cả phản hồi lẫn trạng thái được bảo vệ. Lần ghi bị từ chối không được âm thầm cập nhật trang. Lỗi đọc không được trả nội dung riêng trong trường lỗi hay thuộc tính phản hồi khác. Trạng thái HTTP là một phần bằng chứng; nội dung và tác động cũng quan trọng.
Bài tổng quan HTTP của MDN cung cấp mô hình yêu cầu và phản hồi cho các phép thử. Ứng dụng phải chọn cách biểu đạt từ chối và có tiết lộ đối tượng tồn tại hay không. Lựa chọn phụ thuộc sản phẩm cùng mô hình đe dọa; đừng sao chép mã trạng thái mà chưa hiểu nó lộ thông tin gì.
Tìm mọi đường dẫn tới cùng dữ liệu
Trang wiki có thể xuất hiện qua endpoint chi tiết, kết quả tìm kiếm, bản xuất và thông báo nền. Bảo vệ trang chi tiết chưa xác lập rằng các đường khác thực thi cùng chính sách. Liệt kê các tuyến có thể trả trang hoặc tác động lên nó.
Thêm một đường thay thế như tìm kiếm vào bài. Biên tập viên A không được tìm thấy tiêu đề hay đoạn trích của trang B bị hạn chế qua truy vấn rộng. Điều này đưa ra câu hỏi truy cập dữ liệu: truy vấn có thể áp dụng phạm vi tài nguyên trước khi trả ứng viên không?
Xuất nền sau này đặt ra câu hỏi thời điểm. Nếu quyền bị xóa sau khi yêu cầu công việc, người dùng còn được tải kết quả không? Thư viện xác thực không giấu sẵn một câu trả lời chung. Nêu chính sách sản phẩm và kiểm tra thời điểm quyền được đánh giá.
Giữ chính sách dễ hiểu
Hệ thống quyền phức tạp có thể khó review. Bắt đầu với ít tài nguyên và hành động, đặt quyết định đủ gần mô hình dữ liệu để thấy phạm vi. Dùng lại mã chính sách khi vẫn giữ hợp đồng rõ ràng; tránh hàm chung biến mọi tài nguyên thành chuỗi không có kiểu rồi làm mất ngữ cảnh.
Đánh đổi là chính sách tường minh ban đầu có vẻ lặp. Một phần lặp có thể hữu ích khi ý nghĩa tài nguyên khác nhau. Trang wiki, thành viên tổ chức và thao tác thanh toán không nhất thiết chung quy tắc chỉ vì đều có trường chủ sở hữu.
Ở mốc kiểm tra việc học, nhờ người khác dự đoán năm kết quả từ mô tả chính sách trước khi đọc mã. Sau đó chạy yêu cầu và so quan sát. Khác biệt cho thấy chính sách chưa rõ hoặc mã chưa thực thi đúng. Cả hai đều cần giải quyết trước khi thêm vai trò.
Cung cấp đầu vào đáng tin cho quyết định
Endpoint cần nhiều hơn mã trang và chuỗi vai trò: chủ thể đã xác thực, hành động đang thử, tài nguyên đã lưu và tư cách thành viên áp dụng cho chủ thể. Yêu cầu có thể nêu tên tổ chức, nhưng tên đó không chứng minh người gọi thuộc tổ chức ấy. Nhận role: "editor" từ nội dung yêu cầu cũng sẽ để người gọi tự cung cấp kết luận mà máy chủ phải quyết định.
Trong bài, lấy trang và tổ chức của nó từ nơi lưu ứng dụng. Tra tư cách thành viên hiện tại của người gọi đối với tổ chức đó. Sau đó đánh giá hành động theo vai trò và trạng thái trang. Có thể gộp các bước vào truy vấn giới hạn phạm vi, nhưng lời giải thích vẫn cần chỉ ra dữ kiện nào đến từ trạng thái ứng dụng đáng tin và giá trị nào chỉ chọn thao tác được yêu cầu.
Hướng dẫn mặc định từ chối của OWASP quan trọng khi thêm hành động mới. Hàm hiểu đọc và sửa không nên âm thầm cho phép xóa vì xóa lọt qua các điều kiện. Hành động chưa biết phải bị từ chối cho tới khi sản phẩm định nghĩa quy tắc.
Thử thay đổi chính sách mà chưa cần trình duyệt
Hàm thuần nhỏ giúp kiểm tra chính sách trang đã chọn. Mô hình chỉ bao quát hành động trên trang: thành viên đọc trang đã xuất bản; biên tập viên còn đọc và sửa bản nháp. Quản lý thành viên là tài nguyên khác, chủ động nằm ngoài hàm này. Các dictionary thay cho nơi lưu đáng tin trong bài, không phải nội dung yêu cầu.
def may_access(user_id, action, page, memberships):
    role = memberships.get((user_id, page["org_id"]))
    if role not in {"member", "editor"}:
        return False
    if action == "read":
        return page["state"] == "published" or (
            role == "editor" and page["state"] == "draft"
        )
    if action == "edit":
        return role == "editor" and page["state"] == "draft"
    return False

memberships = {("ana", "A"): "member", ("eli", "A"): "editor"}
a_draft = {"id": "a1", "org_id": "A", "state": "draft"}
a_live = {"id": "a2", "org_id": "A", "state": "published"}
b_live = {"id": "b1", "org_id": "B", "state": "published"}
assert may_access("ana", "read", a_live, memberships)
assert not may_access("ana", "edit", a_draft, memberships)
assert may_access("eli", "edit", a_draft, memberships)
assert not may_access("eli", "read", b_live, memberships)
assert not may_access("eli", "delete", a_draft, memberships)
del memberships[("eli", "A")]
assert not may_access("eli", "read", a_live, memberships)
Khẳng định cuối mô hình hóa việc tra thành viên mới sau khi xóa. Nó chưa chứng minh phiên hoặc bộ nhớ đệm quyền của ứng dụng đã triển khai được vô hiệu hóa. Cần ca tích hợp riêng qua đường danh tính và truy cập dữ liệu thật. Mô hình đơn vị chạy đúng hữu ích vì làm câu trả lời mong muốn chính xác; nó không xác lập mọi endpoint thực sự gọi chính sách với đầu vào đúng.
Giữ chính sách gắn với lần ghi
Quyết định đúng vẫn có thể cũ trước khi dữ liệu đổi. Giả sử biên tập viên bị xóa sau khi hàm xử lý kiểm tra thành viên nhưng trước khi cập nhật bản nháp. Chọn sản phẩm cho phép thao tác đã được duyệt quyền hoàn tất hay yêu cầu việc thu hồi thắng các lần sửa đang xử lý. Đây là hai hợp đồng đồng thời khác nhau. Tra mới ở đầu yêu cầu chưa giải quyết cuộc đua xảy ra sau đó.
Triển khai có thể cần quan hệ giao dịch giữa trạng thái liên quan và lần ghi, hoặc cơ chế chính sách có phiên bản được nêu rõ. Lựa chọn đúng phụ thuộc cơ sở dữ liệu và yêu cầu thu hồi. Đừng gắn chữ “ngay lập tức” vào thu hồi quyền mà chưa xác định điểm sắp thứ tự thao tác và cách xử lý yêu cầu cạnh tranh.
Với tìm kiếm, áp dụng phạm vi trước khi trả tiêu đề, đoạn trích và số lượng. Lọc sau khi đã lấy một trang kết quả còn có thể khiến phân trang sai lệch, dù cuối cùng đã bỏ văn bản được bảo vệ. Với xuất dữ liệu, theo cùng chính sách qua tạo và giao kết quả. Dùng chung hàm chỉ hữu ích khi bên gọi đưa đúng tài nguyên và hành động mà nó được thiết kế để đánh giá.
Ở mốc học tập, giữ ba loại bằng chứng: câu trả lời của chính sách, hành vi endpoint trực tiếp và quan sát trạng thái được bảo vệ. Đổi một tư cách thành viên rồi chạy lại ca liên quan. Bài đó dạy mối nối giữa chính sách sản phẩm và thực thi rõ hơn việc đếm số tuyến có middleware.