Bộ đệm DNS qua dòng thời gian hết hạn TTL
Theo dõi hạn riêng của từng bộ đệm DNS, TTL còn lại và NXDOMAIN đã lưu, rồi phân biệt hết hạn thông thường, serve-stale và kết nối ứng dụng.
TTL của DNS quy định thời gian sống của dữ liệu đệm, tính từ phản hồi đã cung cấp dữ liệu ấy. Nó không phải đồng hồ đếm ngược toàn cầu bắt đầu lúc bạn sửa bản ghi. Nếu bạn đang tìm hiểu vì sao hai người nhận địa chỉ khác nhau sau cùng một thay đổi DNS, hãy vẽ riêng thời điểm lấy dữ liệu và thời điểm hết hạn cho từng bộ đệm.
Bài này giả sử bạn biết bản ghi A chứa địa chỉ IPv4. Ta dùng hai bộ đệm của resolver đệ quy độc lập, một câu hỏi cố định và một nguồn có thẩm quyền thay đổi tức thì trong mô hình. Các địa chỉ minh họa thuộc dải dành cho tài liệu. Bài thực hành không truy vấn hay thay đổi tên miền công cộng nào.
Phân biệt nguồn có thẩm quyền với câu trả lời đã đệm
Máy chủ có thẩm quyền trả lời từ dữ liệu vùng mà nó phục vụ. Resolver đệ quy tìm câu trả lời thay cho máy khách và có thể dùng lại thông tin đã đệm. Một lần tra bộ đệm còn hạn tránh phải hỏi lại nguồn có thẩm quyền. Vì vậy, thay đổi ở nguồn không tự liên lạc với mọi resolver từng nhận câu trả lời.
Định dạng bản ghi tài nguyên trong RFC 1035 mô tả TTL theo giây và dành ý nghĩa riêng cho số không: dùng trong giao dịch hiện tại, không giữ lại để tái sử dụng từ bộ đệm cho giao dịch sau. Phần triển khai cũng phân biệt TTL tương đối trong phản hồi với thời điểm hết hạn tuyệt đối được lưu nội bộ. Mô hình dùng cách biểu diễn này bằng expires = acquisition_time + ttl.
“Còn hạn” ở đây nghĩa là chưa hết thời gian theo quy tắc TTL của bộ đệm. Nó không có nghĩa bản ghi vẫn bằng giá trị mới nhất ở nguồn. Câu trả lời có thể vẫn được dùng lại bình thường sau khi nguồn có thẩm quyền đã thay đổi. Ngược lại, resolver có thể loại nó sớm hoặc áp dụng thời gian giữ cục bộ ngắn hơn. TTL không hứa mọi bộ đệm sẽ giữ mọi bản ghi đến giây cuối cùng.
Mỗi resolver có mốc bắt đầu riêng
Tại thời điểm 0, resolver A nhận địa chỉ 192.0.2.10 với TTL 300. Bản sao của nó hết hạn ở thời điểm 300. Resolver B lần đầu nhận cùng câu trả lời tại thời điểm 80, nên bản sao của B hết hạn ở 380. Cả hai nhận cùng TTL nhưng thời điểm hết hạn khác nhau vì lấy dữ liệu vào những lúc khác nhau.
Tại thời điểm 100, nguồn trong mô hình đổi địa chỉ thành 192.0.2.20 và đổi TTL của các phản hồi mới thành 60. Thao tác này không ghi lại hai mục đã đệm. Ở thời điểm 299, A vẫn trả được địa chỉ cũ với một giây còn lại. Tại 300, truy vấn tiếp theo của A lấy địa chỉ mới, trong khi B vẫn trả địa chỉ cũ với 80 giây còn lại.
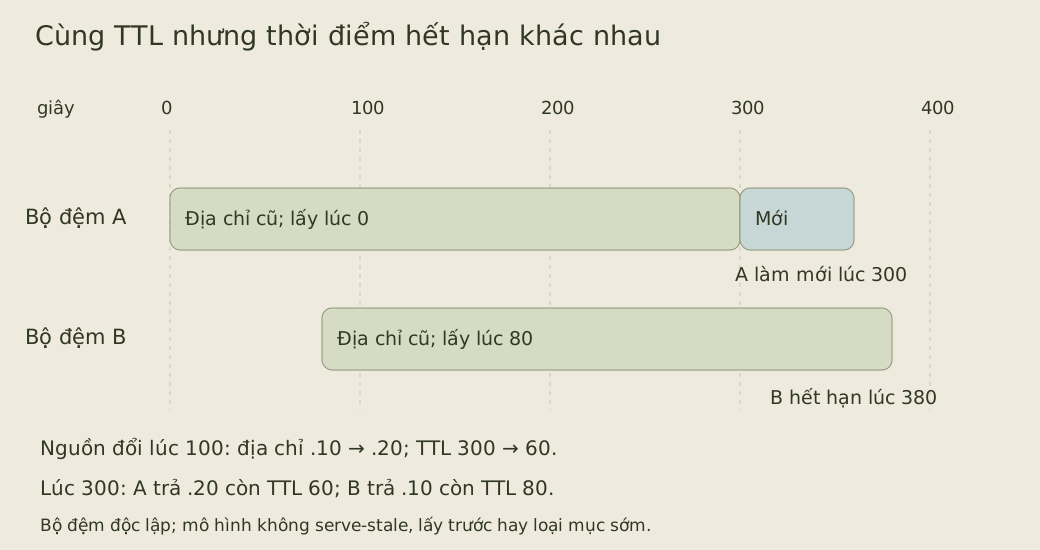
Hai câu trả lời khác nhau mà không bộ đệm nào vi phạm mô hình. Không có một sự kiện duy nhất tên là “DNS đã cập nhật khắp nơi” mà hai trường TTL này xác định được. Ta có thể hỏi những câu hẹp hơn: nguồn nào đang phục vụ dữ liệu gì, resolver cụ thể trả gì, còn bao nhiêu TTL và trạng thái riêng của ứng dụng có còn dùng kết quả trước đó không.
Chạy dòng thời gian mà không chờ đồng hồ thật
Mã nhận các thời điểm nguyên do ta đưa vào, nên ranh giới hết hạn tái hiện được. Mỗi đối tượng bộ đệm đại diện cho một câu hỏi DNS cố định. Khi không có mục còn hạn, nó gọi hàm nguồn được truyền vào; khi có, nó trả câu trả lời đã lưu và thời gian còn lại. Bộ đệm từ chối thời gian đi lùi để một ca kiểm tra vô tình đảo thứ tự không kéo dài thời gian sống.
class OneQuestionCache:
    def __init__(self):
        self.entry = None
        self.last_time = float("-inf")

    def lookup(self, now, authority):
        if now < self.last_time:
            raise ValueError("model time must not go backward")
        self.last_time = now
        if self.entry is not None:
            answer, expires = self.entry
            if now < expires:
                return answer, expires - now, "cache"
        answer, ttl = authority(now)
        if ttl < 0:
            raise ValueError("negative TTL")
        self.entry = (answer, now + ttl) if ttl > 0 else None
        return answer, ttl, "lookup"


def authority(now):
    if now < 100:
        return "192.0.2.10", 300
    return "192.0.2.20", 60


a = OneQuestionCache()
b = OneQuestionCache()
assert a.lookup(0, authority) == ("192.0.2.10", 300, "lookup")
assert b.lookup(80, authority) == ("192.0.2.10", 300, "lookup")
assert a.lookup(299, authority) == ("192.0.2.10", 1, "cache")
assert a.lookup(300, authority) == ("192.0.2.20", 60, "lookup")
assert b.lookup(300, authority) == ("192.0.2.10", 80, "cache")
assert b.lookup(380, authority) == ("192.0.2.20", 60, "lookup")
So sánh chặt now < expires coi đúng thời điểm hết hạn là lúc cần tra lại. Quan trọng hơn, một lần dùng dữ liệu đệm không đổi hạn thành now + original_ttl. Nếu mỗi lượt truy cập đặt lại 300 giây, câu trả lời cũ được dùng thường xuyên có thể sống mãi. Trả thời gian còn lại còn giúp bộ đệm phía sau không cấp thêm nguyên thời gian sống ban đầu cho dữ liệu đã cũ.
Phân giải thật còn có tên truy vấn, loại và lớp bản ghi, referral, bí danh, lỗi truyền thông và có thể cả xác minh DNSSEC. Lớp này không triển khai các phần đó. Hàm nguồn trả ngay; mô hình giả sử không có lấy trước, loại mục sớm, chính sách dùng dữ liệu quá hạn hay nguồn có thẩm quyền không đồng nhất. Nêu rõ giới hạn giúp chương trình nhỏ kiểm tra phép tính thời gian sống thay vì giả làm resolver hoàn chỉnh.
Tạo bản ghi mới vẫn có thể gặp câu trả lời cũ trong bộ đệm
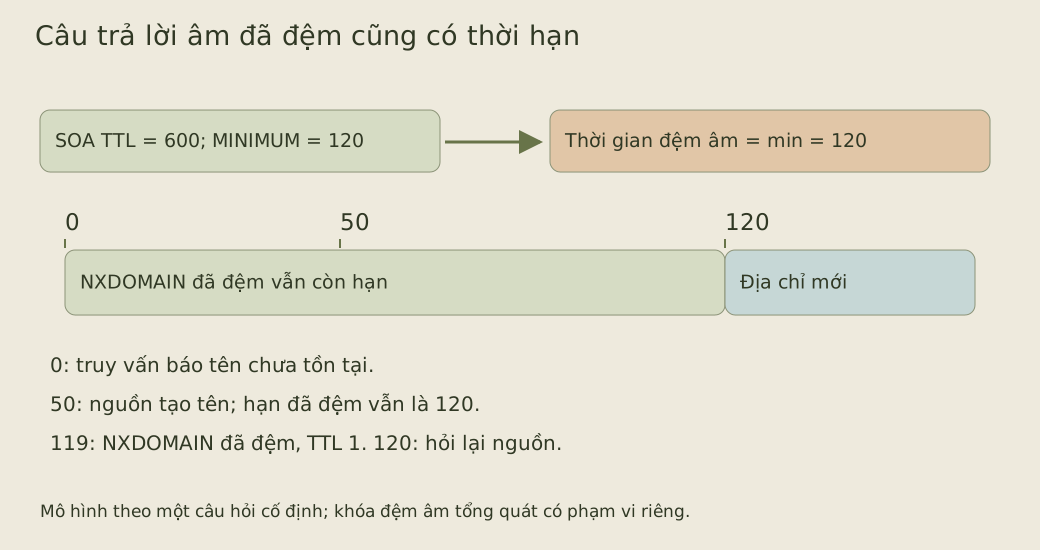
Không chỉ câu trả lời địa chỉ thành công mới được đệm. Resolver còn có thể nhớ rằng một tên không tồn tại. Giả sử truy vấn ở thời điểm 0 nhận NXDOMAIN với thời gian đệm âm 120 giây, rồi tên được tạo ở thời điểm 50. Lần tra bộ đệm tại 119 vẫn có thể trả kết quả âm trước đó. Lần làm mới đầu tiên trong ví dụ diễn ra ở 120.
RFC 2308 quy định thời gian đệm âm bằng giá trị nhỏ hơn giữa TTL của bản ghi SOA và trường MINIMUM của nó. Với 600 và 120, kết quả là 120 giây. Đây là ý nghĩa phục vụ đệm âm được RFC ấy xác lập, không phải cách hiểu cũ coi SOA MINIMUM là mức sàn TTL cho mọi bản ghi dương.
def new_name_authority(now):
    if now < 50:
        soa_ttl, soa_minimum = 600, 120
        return "NXDOMAIN", min(soa_ttl, soa_minimum)
    return "192.0.2.30", 60


c = OneQuestionCache()
assert c.lookup(0, new_name_authority) == ("NXDOMAIN", 120, "lookup")
assert c.lookup(119, new_name_authority) == ("NXDOMAIN", 1, "cache")
assert c.lookup(120, new_name_authority) == ("192.0.2.30", 60, "lookup")

calls = []
def uncached_authority(now):
    calls.append(now)
    return "192.0.2.40", 0


zero = OneQuestionCache()
assert zero.lookup(10, uncached_authority)[2] == "lookup"
assert zero.lookup(10, uncached_authority)[2] == "lookup"
assert calls == [10, 10]
Ví dụ thứ hai dùng lại mô hình đồng hồ cho một câu hỏi, không triển khai cách đánh khóa bộ đệm âm tổng quát. Trong giao thức, NXDOMAIN nói tên không tồn tại, còn NODATA nói tên có tồn tại nhưng thiếu loại bản ghi đang hỏi. RFC 2308 mô tả khóa tái sử dụng khác nhau: tên và lớp cho trường hợp đầu; tên, loại và lớp cho trường hợp sau. Thiếu câu trả lời AAAA không được tự động xóa một câu trả lời A đã biết.
Hết thời gian chờ cũng không chứng minh tên không tồn tại. Cần phân biệt câu trả lời âm từ nguồn có thẩm quyền với việc không lấy được câu trả lời. Gộp chúng thành một trạng thái “không tìm thấy” có thể làm sai chẩn đoán và áp dụng nhầm chính sách bộ đệm. Các assertion cuối minh họa riêng TTL bằng không: hai truy vấn tại cùng thời điểm mô hình vẫn gọi nguồn hai lần.
Hết TTL không phải quy tắc xóa vô điều kiện
Mô hình đơn giản ngừng tái sử dụng thông thường tại lúc hết hạn. Resolver hiện đại cũng có thể hỗ trợ serve-stale, tức trả dữ liệu quá hạn theo chính sách. RFC 8767 cập nhật quy tắc TTL cũ để cho phép giữ dữ liệu đã hết hạn và sử dụng nhằm duy trì khả năng trả lời khi chưa làm mới được. Nó tách thời gian giữ sau hết hạn khỏi thời gian sống thông thường, đồng thời mô tả bộ định thời cho phản hồi máy khách, thử làm mới và mức giữ quá hạn tối đa.
Ngoại lệ này là lý do cần xem cấu hình thật của resolver khi điều tra câu trả lời cũ. Nó không cho phép mặc định mọi resolver đều trả dữ liệu quá hạn hay bỏ qua TTL. Tra mới cũng chưa chắc sửa được dữ liệu nguồn không đồng nhất: nếu các máy chủ có thẩm quyền vẫn phục vụ những phiên bản khác nhau, kết quả phụ thuộc máy nào trả lời và trạng thái đệm phát sinh sau đó.
Lên kế hoạch thay đổi dựa trên thời gian sống cũ
Giảm TTL đúng lúc đổi địa chỉ chỉ tác động đến những phản hồi được lấy sau đó. Khi có kế hoạch chuyển dịch, hãy giảm trước và chờ các thời gian sống dài đã cấp trước đây hết hiệu lực rồi mới dựa vào khoảng ngắn hơn. Cần chờ trước bao lâu phụ thuộc dữ liệu cũ và cách phục vụ. TTL nhỏ hơn thường làm giảm việc dùng lại bộ đệm và tăng công việc làm mới; nó không bảo đảm máy khách kết nối lại ngay.
Trình duyệt, ứng dụng hoặc nhóm kết nối có thể đã giữ địa chỉ hay kết nối đang mở độc lập với câu trả lời hiện tại của resolver đệ quy. DNS hết hạn không gửi lệnh chuyển một kết nối TCP đang tồn tại sang đầu mới. Khi giải thích vì sao lưu lượng vẫn tới máy chủ cũ, hãy tách quan sát DNS khỏi hành vi kết nối.
Để luyện tập, thêm bộ đệm thứ ba lần đầu truy vấn tại thời điểm 99. Dự đoán hạn của nó trước khi chạy mã. Sau đó đổi TTL mới của nguồn thành không và kiểm tra các truy vấn lặp sau hết hạn đều tra lại. Cuối cùng thêm bộ đếm vào hàm nguồn: nó phải cho thấy lượt dùng dữ liệu đệm không liên lạc với nguồn và không làm mới thời hạn đã lưu.