Chọn volume trước khi container ghi dữ liệu cần giữ
Theo dữ liệu named volume qua lần tạo lại container, phân biệt mount với backup và kiểm tra dữ liệu khởi tạo khi volume trống hoặc đã có nội dung.
Lớp hệ thống tệp ghi được của container thuộc về container đó. Xóa container sẽ xóa lớp ấy. Named volume của Docker có vòng đời riêng và có thể giữ dữ liệu ứng dụng khi container thay thế mount lại nó. Hãy chọn ranh giới lưu trữ trước khi ứng dụng ghi dữ liệu muốn giữ.
Bài này dành cho lập trình viên đã chạy container cục bộ và muốn hiểu nơi giữ dữ liệu. Tệp văn bản nhỏ đủ để kiểm tra vòng đời. Không cần cơ sở dữ liệu hoặc bộ dữ liệu lớn mới phân biệt được xóa vỏ chạy tiến trình với xóa nơi lưu trữ bền vững của nó.
Theo một named volume qua lần thay thế
Các lệnh sau dành cho Docker daemon cục bộ cô lập. Dùng tên volume riêng nếu tên ví dụ đã tồn tại. Chúng chỉ ghi chuỗi đánh dấu vô hại rồi xóa volume thử ở cuối:
volume="portfolio-volume-lab-$(date +%s)-$$"
docker volume create "$volume"
docker run --rm -v "$volume:/data" alpine:3.22 \
  sh -c 'printf "%s\n" "retained marker" > /data/marker.txt'
docker run --rm -v "$volume:/data" alpine:3.22 \
  cat /data/marker.txt
docker volume rm "$volume"
Container đầu ghi chuỗi rồi được xóa khi thoát. Container thứ hai đọc chuỗi từ cùng named volume. Hệ thống tệp container khác nhau nhưng vùng lưu trữ mount vào là cùng một đối tượng.
Lệnh cuối chủ động xóa nơi lưu trữ thử sau khi cả hai container đã thoát. Coi xóa volume là xóa dữ liệu dù tên volume trông như chi tiết triển khai. Lệnh dọn volume không dùng có thể tác động tới dữ liệu mà container của nó chỉ tạm thời vắng mặt.
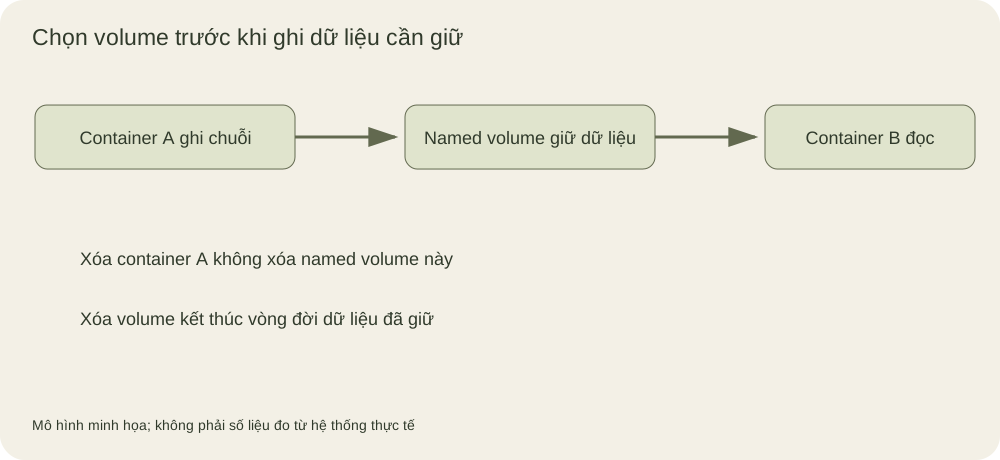
Lưu trữ tồn tại giữa hai container. Thao tác xóa chủ động kết thúc vòng đời volume và bỏ chuỗi đã giữ trong ví dụ cục bộ này.
Mount có thể giấu tệp đã có trong image
Mount lưu trữ tại đường dẫn đổi góc nhìn hệ thống tệp ở đó. Tệp từ image bên dưới mount có thể bị che. Việc chúng dường như biến mất không nhất thiết có nghĩa đã bị xóa khỏi image.
Docker cũng có hành vi được ghi trong tài liệu: đưa nội dung đã có tại đường dẫn đích vào volume trống, cùng tùy chọn thay đổi hành vi. Tài liệu volume mô tả giao ước ấy. Đừng dựa vào lần sao chép khởi đầu tình cờ như cơ chế di chuyển schema không được mô tả.
Ứng dụng cần biết thư mục mount đang trống, đã khởi tạo hay đến từ phiên bản cũ. Mã khởi tạo cho rằng mỗi lần container chạy là lưu trữ mới có thể ghi đè hoặc xung đột dữ liệu đã giữ. Làm rõ điều kiện khởi tạo rồi thử restart với nội dung có sẵn.
Named volume và bind mount phục vụ nhu cầu khác nhau
Bind mount đưa một đường dẫn host cụ thể vào container. Nó tiện cho phát triển cục bộ vì trình soạn thảo và container thấy cùng tệp. Nó cũng làm tải phụ thuộc bố trí thư mục, chủ sở hữu và quyền của host.
Named volume để Docker quản lý vị trí và vòng đời lưu trữ qua giao diện volume. Driver có thể cung cấp cách lưu khác nhau, nên tính cục bộ và khả dụng phụ thuộc driver chọn. Không nên cho rằng volume local mặc định trên máy này tự xuất hiện trên host khác.
Với cả hai kiểu mount, UID và GID số của ứng dụng đều quan trọng. Đường dẫn ghi được bằng image này có thể không ghi được sau khi đổi sang người dùng runtime không phải root. Chẩn đoán danh tính và quyền sở hữu trước khi cấp quyền rộng để lỗi biến mất.
Mount chỉ đọc hữu ích khi ứng dụng cần dùng cấu hình hoặc dữ liệu mà không sửa. Nó chặn ghi qua mount ấy, nhưng không xác thực dữ liệu nguồn và không ngăn bên ghi khác có quyền sửa dữ liệu nền. Tính toàn vẹn và quyền sở hữu việc cập nhật là câu hỏi riêng.
Lưu trữ tồn tại lâu không phải backup
Volume không thể thay cho backup: nó sống qua lần thay container nhưng vẫn có thể mất do host hỏng, xóa nhầm, hỏng dữ liệu hoặc lỗi ứng dụng. Backup là bản sao khôi phục được khác, có thời gian giữ và quy trình restore xác định. Để ứng dụng và bản dữ liệu duy nhất trên cùng đĩa không tạo khả năng khôi phục độc lập.
Tệp cơ sở dữ liệu thường cần backup hiểu ứng dụng hoặc phối hợp snapshot. Chép tệp đang chạy mà không theo giao thức nhất quán của cơ sở dữ liệu có thể tạo archive tồn tại nhưng không restore được thành cơ sở dữ liệu hợp lệ. Kiểm tra phục hồi bằng công cụ được hệ quản trị hỗ trợ trên đích cô lập.
Bản ghi backup cần nêu đã chụp gì, lúc nào và phiên bản ứng dụng nào có thể restore. Với volume hoặc archive mã hóa, phục hồi còn phụ thuộc truy cập khóa. Mất khóa có thể làm bản sao nguyên vẹn trở nên không dùng được.
Đưa xóa dữ liệu vào giao ước vận hành
Compose và công cụ khác có lệnh dừng dịch vụ, xóa container hoặc xóa volume liên quan dưới các cờ cụ thể. Đọc đúng phạm vi xóa trước khi thêm vào script dọn dẹp. Lệnh đặt lại môi trường phát triển và lệnh rollout production không nên dùng chung một bước xóa lưu trữ mơ hồ.
Với chuỗi thử, phục hồi thành công thấy được khi container mới đọc đúng byte. Với dịch vụ thật, thêm xác minh ở cấp ứng dụng: bản ghi dự kiến, phiên bản schema và thao tác đọc hoặc ghi có ý nghĩa. Thư mục mount hiện trong container chỉ chứng minh có mount, chưa xác lập dữ liệu giữ lại là dữ liệu ứng dụng cần để phục vụ người dùng.
Tách dữ liệu mồi trong image khỏi dữ liệu ứng dụng đã giữ
Image có thể chứa tệp ban đầu tại đường dẫn dữ liệu dự kiến. Xét đoạn image vô hại sau:
FROM alpine:3.22
RUN mkdir -p /data \
    && printf '%s\n' 'image seed' > /data/seed.txt
CMD ["cat", "/data/seed.txt"]
Không có mount tại đó, container đọc dữ liệu mồi trong image. Với named volume mới còn trống, hành vi mặc định của Docker sao chép nội dung thư mục có sẵn vào volume. Với volume đã có dữ liệu, nội dung riêng của nó che thư mục image. Các trạng thái có nguyên nhân khác nhau dù cùng image và cùng đích mount.
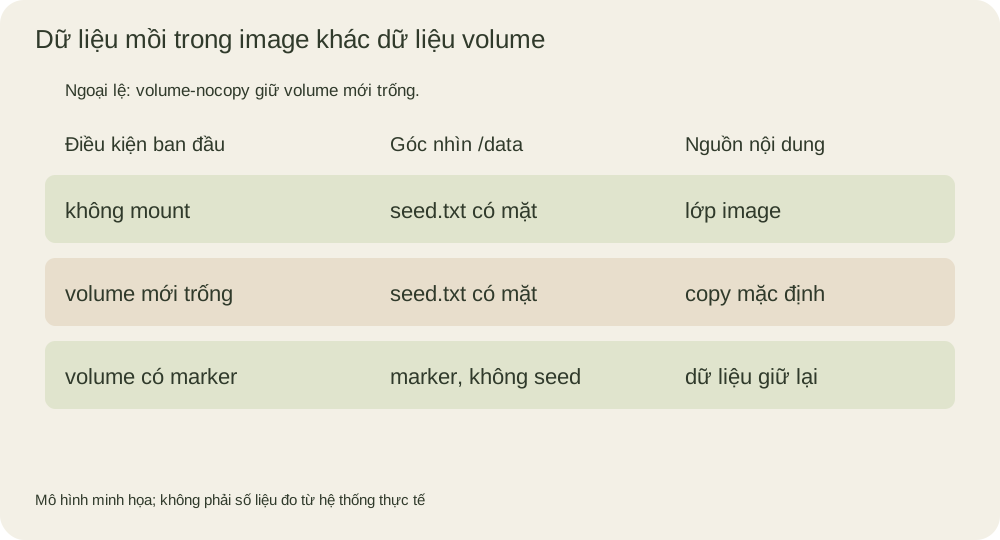
Mount không trộn mọi tệp ứng dụng cũ với mọi tệp mồi của image mới. Nếu image phiên bản hai có mặc định khác, volume giữ lại không trống không tự bị viết lại cho giống. Vì thế nâng cấp ứng dụng cần chính sách khởi tạo hoặc migration chủ động. Tag image mới tự nó không nhận diện schema của dữ liệu đã lưu.
Trong bài tập cô lập, build đoạn trên với tag tạm và so ba volume tên riêng. Để volume đầu trống rồi mount bình thường; xác minh nó nhận tệp mồi. Để volume thứ hai trống nhưng dùng đặc tả volume qua --mount có volume-nocopy; xác minh tệp mồi không được đưa vào. Điền chuỗi khác vào volume thứ ba trước khi mount tại đường dữ liệu; xác minh chuỗi của nó còn nguyên và tệp mồi bị giấu. Mỗi volume phải là đối tượng riêng, nếu không phép thử đầu sẽ đổi điều kiện ban đầu của phép thử sau.
Tùy chọn đưa nội dung ban đầu vào volume điều khiển bước copy này. Nó không thực hiện backup hoặc migration schema. Ghi danh tính volume và trạng thái trống trước phép thử, rồi chỉ xóa các volume thử sau khi container của chúng thoát. Chạy lại image gốc không mount vẫn nên thấy dữ liệu mồi, chứng minh tệp image bị che chưa bị xóa chỉ vì mount lưu trữ khác lên trên.
Khi chọn cách khởi tạo dịch vụ thật, dùng dấu phiên bản rõ và đường khởi tạo có thể chạy lại an toàn, thay vì đoán từ tuổi container. Container mới tạo vài giây có thể mount nhiều năm dữ liệu giữ lại. Kiểm tra cả volume thật sự trống lẫn volume có dữ liệu từ phiên bản ứng dụng được hỗ trợ trước đó; đây là hai trạng thái rollout tiếp theo cần xử lý.